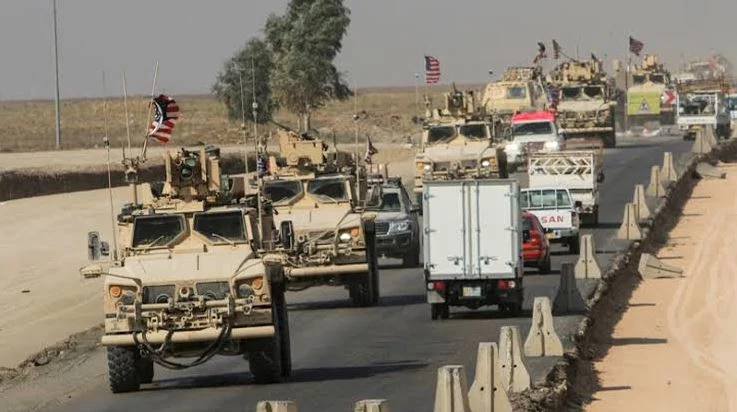
 ইরাকে মার্কিন নেতৃত্বাধীন জোটের মিশন শেষ
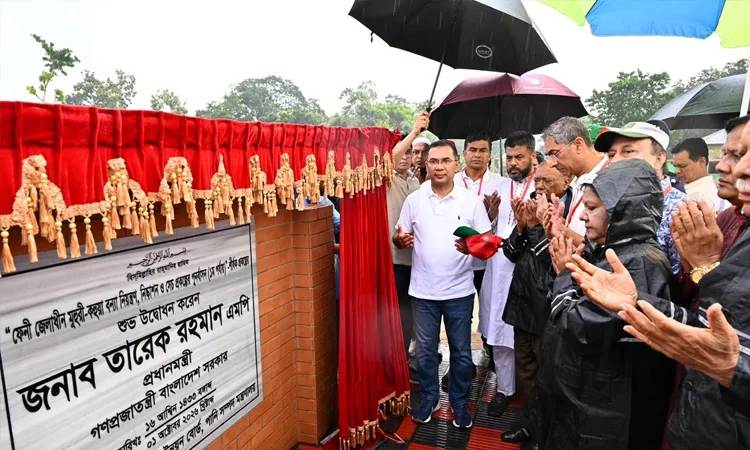
ফেনীতে ১,৫৪২ কোটি টাকার বন্যা নিয়ন্ত্রণ, নিষ্কাশন ও সেচ প্রকল্প উদ্বোধন প্রধানমন্ত্রীর
কুষ্টিয়া সীমান্তে ৯ লাখ টাকার মাদক উদ্ধার
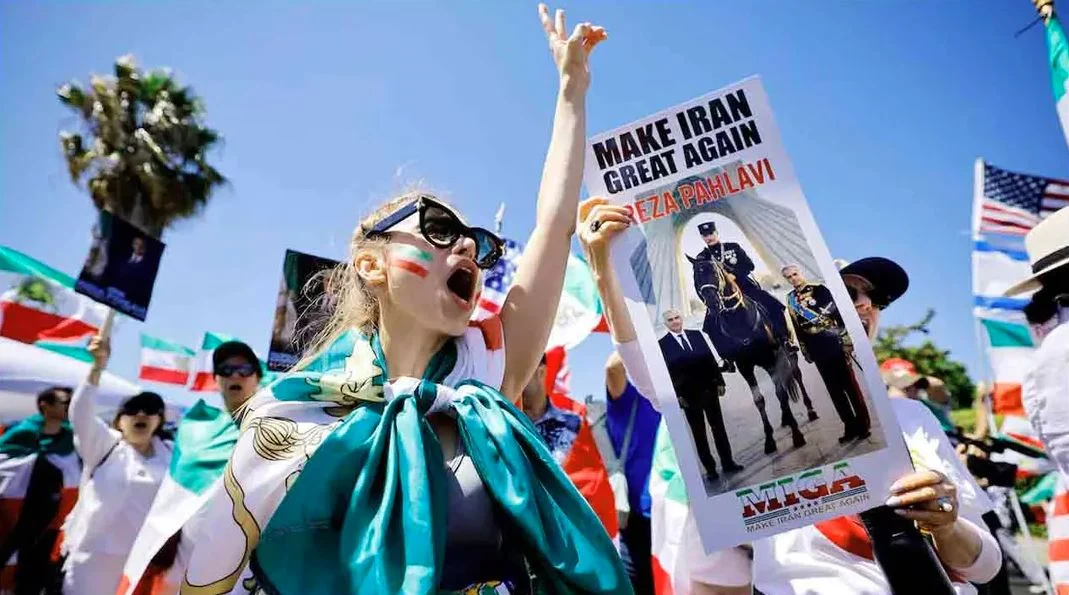
ইরানে সরকারবিরোধী ২ বিক্ষোভকারীর মৃত্যুদণ্ড কার্যকর
মাগুরায় ৫০৭ কোটি টাকা ভুয়া বিদ্যুত বিল, জিএম বরখাস্ত, মন্ত্রীর দুঃখ প্রকাশ
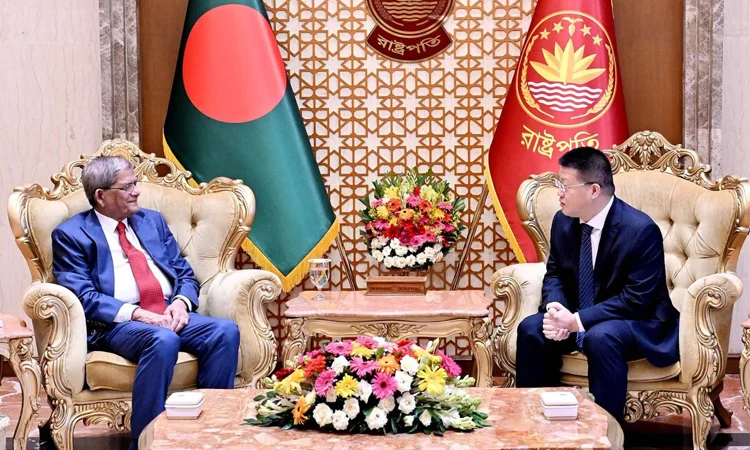
দেশে বিনিয়োগ বৃদ্ধি ও রোহিঙ্গা প্রত্যাবাসনে চীনের প্রতি সহায়তার আহ্বান রাষ্ট্রপতির
ভারতের সঙ্গে পারস্পরিক শ্রদ্ধাবোধের ভিত্তিতে সম্পর্ক চায় বাংলাদেশ : হুমায়ুন কবির
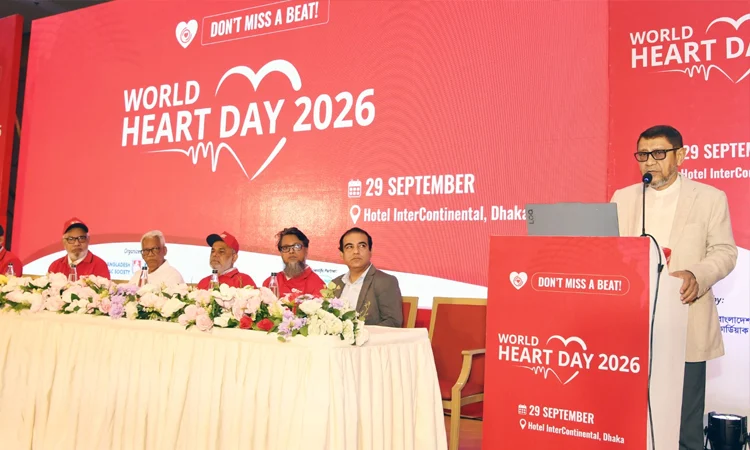
হৃদরোগ প্রতিরোধ ও নিয়ন্ত্রণে সচেতনতার কোনো বিকল্প নেই: স্বাস্থ্যমন্ত্রী
প্রযুক্তিভিত্তিক প্রতিষ্ঠানকে সহায়তা দেবে সরকার : ড. তিতুমীর
কোয়ার্টার ফাইনালে কাল বাংলাদেশের প্রতিপক্ষ মালয়েশিয়া
নিরাপত্তা ত্রুটি উইন্ডোজ ১০ ওএসে

যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) উইন্ডোজ ১০ অপারেটিং সিস্টেমে (ওএস) বড়ো ধরনের ত্রুটি খুঁজে পেয়েছে। যার সাহায্যে হ্যাকাররা খুব সহজেই ক্ষতিকর সফটওয়্যার তৈরি করে কম্পিউটারের নিয়ন্ত্রণ দখলে নিতে পারত। ইতিমধ্যেই মাইক্রোসফট ত্রুটির জন্য নিরাপত্তা প্রোগ্রাম (প্যাচ) ছেড়েছে এবং জানিয়েছে, হ্যাকারদের সুযোগটি ব্যবহার করার কোনো প্রমাণ পাওয়া যায়নি।
বিষয়টি এনএসএ এক সংবাদ সম্মেলনের সময় জানিয়েছে। তবে মাইক্রোসফটকে জানানোর কত দিন আগে থেকে সংস্থা ত্রুটির বিষয়ে জানত, তা পরিষ্কার নয়। নিরাপত্তা গবেষক ব্রায়ান ক্রেবস বিষয়টি প্রথম জানান। তিনি বলেন, ত্রুটি সম্পর্কে জানার পর মাইক্রোসফট বড়ো পরিসরে নিরাপত্তা প্যাচ উন্মোচনের আগে তা সামরিক বাহিনীসহ উঁচু স্তরের ব্যবহারকারীদের কাছে পাঠায়। ক্রেবস পুরো বিষয়কে বেশ ভয়ংকর হিসেবে উল্লেখ করেছেন।
সমস্যা হয়েছে ‘পত্ুঢ়ঃ৩২.ফষষ’ হিসেবে পরিচিত মূল প্রোগ্রামে। একটি সফটওয়্যারে প্রবেশ করার জন্য ডিজিটাল সার্টিফিকেটের মতো গুরুত্বপূর্ণ ফাংশনে সফটওয়্যার নির্মাতাদের অনুমতি দিয়ে থাকে প্রোগ্রামটি। এর অর্থ দাঁড়ায়, একজন হ্যাকার এমনভাবে নিয়ন্ত্রণ নিতে সক্ষম, যা খুব স্বাভাবিক মনে হবে। তবে উইন্ডোজ ১০-এর আগের সংস্করণগুলোতে সে ঝুঁকি নেই।